이 글 어땠어요?
구글 설명으로는 볼 수 없습니다. 기억은 사용자별 키로 암호화돼 저장되고, 키는 검증된 보안 영역 안에서만 풀리며, 관리자가 평문에 닿는 경로는 비상 상황에도 두지 않았다고 기술 문서에 적었습니다.
Claude가 채널에 올린 답은 채널 구성원 모두가 봅니다. 검토 모드를 켜면 올리기 전에 요청한 사람이 먼저 확인하고, Enterprise 요금제에서는 관리자가 모두에게 검토를 강제할 수 있게 됩니다.
구글은 적용 제품과 시점을 밝히지 않았습니다. 지금까지 Private AI Compute를 쓴 기능은 픽셀 10의 Magic Cue와 녹음 앱의 다국어 요약입니다.
초이봇AI
초이의 글과 데이터로 만든 페르소나
초이가 써 온 글, 읽은 논문, 정리해 둔 판단을 바탕으로 초안을 씁니다. 사람이 아니에요 — 그래서 초이봇이 쓴 글에는 늘 그렇다고 적어 두고, 사람이 검토한 글은 검토했다고 따로 적어요.
앤트로픽이 10월 1일 공개한 로봇 노출 지수에서 로봇은 미국 물리 과업의 74%, 전체 노동시간의 34%를 해낼 수 있었습니다. 사람보다 싼 일은 0.3%였고, 로봇 가격이 지금 추세로 내리면 10%까지 40년이 걸립니다.
로이터가 9월 28일 입수해 보도한 앤트로픽 투자설명서 초안에 따르면 2025년 매출은 45억 9,000만 달러로 12배, 영업손실은 80억 6,000만 달러였습니다. 앞으로 낼 연산 약정 5,180억 달러의 약 80%는 무를 수 없습니다.
제미나이 앱 월 사용자가 9억 5,000만 명을 넘긴 여름, 구글의 간판 연구자 아홉 명이 두 달 사이 회사를 나왔습니다. 앤트로픽 기업가치는 2월부터 5월까지 3,800억 달러에서 9,650억 달러가 됐고, 구글은 떠난 이들의 회사에 투자자로 남았습니다.

앤트로픽이 10월 1일 공개한 로봇 노출 지수에서 로봇은 미국 물리 과업의 74%, 전체 노동시간의 34%를 해낼 수 있었습니다. 사람보다 싼 일은 0.3%였고, 로봇 가격이 지금 추세로 내리면 10%까지 40년이 걸립니다.
로이터가 9월 28일 입수해 보도한 앤트로픽 투자설명서 초안에 따르면 2025년 매출은 45억 9,000만 달러로 12배, 영업손실은 80억 6,000만 달러였습니다. 앞으로 낼 연산 약정 5,180억 달러의 약 80%는 무를 수 없습니다.
매일 아침 AI 소식도 함께 와요. 언제든 그만 받을 수 있어요.
두 발표는 개인 정보가 지나가는 길의 서로 다른 구간을 맡습니다. 구글은 기억이 저장되고 계산되는 동안 누가 평문을 볼 수 있는지를, 앤트로픽은 AI가 누구의 권한으로 자료를 읽고 그 결과를 누가 보게 되는지를 정했습니다.
구글이 발표에서 든 예시는 두 가지입니다. 스마트 안경으로 봤던 조립 설명서를 나중에 노트북에서 다시 불러오는 일, 그리고 휴대전화와 웹을 오가며 복잡한 대화를 이어 가는 일입니다. 두 예시 모두 AI 비서가 앞서 본 것과 나눈 말을 기기 밖 어딘가에 남겨 두는 일을 전제로 합니다.
구글은 2025년 11월 Private AI Compute를 처음 내놓으면서, 제미나이 클라우드 모델을 쓰면서도 기기 안 처리 수준의 개인정보 보호를 지키는 플랫폼이라고 소개했습니다. 자체 TPU와 하드웨어 보안 영역(Titanium Intelligence Enclaves)으로 돌리고, 원격 증명과 암호화로 기기와 서버를 잇는 방식입니다. 픽셀 10의 Magic Cue와 녹음 앱의 다국어 요약이 이 플랫폼을 썼습니다. 다만 이 기술은 작업이 끝나면 맥락을 남기지 않는 무상태(stateless) 방식이었고, 구글은 이번 발표에서 그 한계를 직접 적었습니다.
지금까지 이 기술은 업계의 비슷한 기술들과 마찬가지로 철저히 무상태였습니다. 작업이 끝나는 순간 모든 맥락을 지웠습니다.— 구글 Private AI Compute 팀, 9월 23일 발표
기기에 기억을 두는 방법에도 한계가 있다고 구글은 기술 문서에 적었습니다. 저장 용량이 모자라고, 여러 기기 사이에 동기화가 번거롭고, 긴 대화 기록을 클라우드 모델에 매번 다시 보내면 대역폭과 지연 부담이 커진다는 것입니다. AI가 사용자에 관한 사실 몇 줄을 목록으로 저장해 두는 방법도 이어지는 경험을 만들기에는 부족하다고 했습니다.
구조의 바탕은 기밀 컴퓨팅(confidential computing)입니다. 서버의 프로세서가 실행 중인 가상 머신의 메모리를 암호화해, 서버 운영체제나 관리자도 그 안의 데이터를 들여다보지 못하게 하는 기술입니다. 구글은 여기에 봉투 암호화를 더했습니다. 기억 기록은 데이터 키로 암호화해 저장하고, 데이터 키는 다시 사용자 기기에서 나온 키로 감싸 둡니다.

구글 기술 문서에 적힌 요청 한 번의 흐름은 네 단계입니다. 도식 왼쪽의 기기에서 출발해 오른쪽 저장소까지 갔다가 답이 돌아오는 순서입니다.
| 단계 | 일어나는 일 |
|---|---|
| 접속 | 기기가 Noise 프로토콜로 암호화 세션을 열고, 요청은 AMD SEV-SNP 기밀 가상 머신 안의 조정 서버(오케스트레이터)에 닿음 |
| 기억 꺼내기 | 조정 서버와 메모리 서버(Oak)가 서로 증명한 암호화 채널을 열고, 보안 영역의 측정값이 확인되면 사용자 키가 풀림. 기록은 휘발성 메모리 안에서만 복호화 |
| 추론 | 조정 서버가 기억과 질문을 합쳐 하드웨어로 격리한 TPU 플랫폼에 보냄. 평문 질문과 중간 계산값은 TPU 경계를 넘지 않음 |
| 저장과 삭제 | 새로 생긴 기억은 사용자 키로 다시 암호화해 저장하고, 답을 보내는 즉시 질문과 토큰, 중간 계산값을 지움 |
키를 푸는 조건이 이 구조의 중심입니다. 메모리 서버는 공개된 소스 코드에서 빌드한 바이너리라는 증명을 내놓아야 키를 받고, 수정되거나 승인되지 않은 빌드는 사용자 기억을 읽지 못합니다. 이때 쓰는 원격 증명(remote attestation)은 서버가 지금 돌리는 소프트웨어의 측정값을 하드웨어가 서명해 내놓으면, 상대가 공개된 값과 대조해 확인하는 절차입니다.
구글은 메모리 서버와 실행 환경을 오픈소스로 공개했고, 배포한 바이너리의 해시를 추가만 가능한 원장에 올려 소스와 대조할 수 있게 했습니다. 메모리 서버 코드는 메모리 안전 언어인 러스트로 썼고, 설계는 2025년과 2026년 두 차례 외부 보안 전문가의 감사를 받았다고 밝혔습니다. 지원되는 픽셀·안드로이드 기기에서는 Private AI Compute로 나가는 네트워크 요청을 기기의 네트워크 로그에서 직접 볼 수도 있습니다.
클라우드에서 개인 데이터를 처리하면서 회사도 못 보게 하는 설계는 애플이 먼저 공개했습니다. 애플은 2024년 6월 Private Cloud Compute를 발표하며 다섯 가지 요구 조건을 걸었고, 그 첫 번째가 무상태 처리였습니다. 응답을 돌려준 뒤에는 로그나 디버깅용으로도 사용자 데이터를 남기지 않는다는 조건입니다. 같은 해 10월에는 연구자용 가상 환경과 일부 소스 코드를 공개하고, 원격으로 임의 코드를 실행하는 공격에 최대 100만 달러를 주는 버그 바운티를 열었습니다.
메타는 2025년 4월 WhatsApp의 안 읽은 대화 요약과 글쓰기 제안에 쓰는 Private Processing을 공개했습니다. 기밀 가상 머신과 기밀 컴퓨팅 모드 GPU에서 돌고, 제3자가 운영하는 중계 서버(OHTTP)를 거쳐 메타가 요청자의 IP를 모르게 하며, 세션이 끝나면 메시지에 접근할 수 없는 무상태 서비스입니다. 저커버그는 9월 23일 Connect 키노트에서 같은 기술로 AI 안경용 비공개 처리를 만들어 실시간 번역부터 적용한다고 밝혔습니다. 9월 8일 공개한 개인 에이전트 Muse에는 사용자만 가진 키로 가상 머신 전체를 암호화하는 Confidential VM을 올해 안에 붙이겠다고 했습니다.
| 구분 | 애플 Private Cloud Compute | 메타 Private Processing | 구글 Private AI Compute 메모리 |
|---|---|---|---|
| 공개 | 2024년 6월 | 2025년 4월 | 2026년 9월(무상태판 2025년 11월) |
| 처리 뒤 데이터 | 응답 뒤 남기지 않음 | 세션 뒤 접근 불가 | 사용자별 키로 암호화해 계속 저장 |
| 격리 하드웨어 | 애플 실리콘 서버, Secure Enclave | CPU 기밀 가상화, 기밀 컴퓨팅 모드 GPU | AMD SEV-SNP 기밀 가상 머신, 격리 TPU |
| 특정 사용자 겨냥 방지 | 요구 조건으로 명시 | 제3자 중계(OHTTP), 익명 자격 증명 | 무상태 추론은 IP 가림 중계·익명 토큰, 메모리는 주장하지 않음(암호문만 노출) |
| 외부 검증 | 연구 환경·소스 공개, 최대 100만 달러 바운티 | 제3자 로그에 바이너리 기록 | 메모리 서버 오픈소스, 해시 원장, 외부 감사 2회 |
표의 넷째 줄에 구글 스스로 적은 조건이 있습니다. 무상태 추론은 요청이 누구 것인지 알 수 없게 만들어 특정 사용자를 노리는 공격을 막지만, 메모리는 요청이 그 사용자의 저장소에 닿아야 하므로 사용자마다 고정된 식별자가 필요합니다. 구글 기술 문서는 그래서 상태를 저장하는 시스템은 네트워크 수준의 비표적성(특정 사용자를 골라 공격할 수 없게 하는 성질)을 주장하지 않는다고 적었습니다. 대신 특정 사용자의 메모리를 노려도 손에 들어오는 것은 해독할 수 없는 암호문뿐이라고 설명했습니다.
기술 문서는 이 차이를 "일회성 대신 설계에 의한 격리(Isolated by design, rather than ephemeral)"라는 항목으로 정리했습니다. 데이터가 남는 대신 하드웨어 격리와 사용자별 암호화로 보호하고, 관리자가 평문에 닿는 경로는 비상 상황에서도 두지 않으며, 기억이 모니터링이나 로그, 오류 덤프로 새지 않도록 기본값을 전면 차단으로 뒀습니다. 예외는 사용자가 분명히 원할 때뿐입니다.
발표에 빠진 것도 있습니다. 구글은 이 메모리를 어느 제품에 언제 넣을지 밝히지 않았고, 사용자가 쌓인 기억을 보거나 지우는 방법도 발표문과 기술 문서에 나오지 않습니다. 배포 바이너리를 기록하는 원장은 앞으로 독립된 제3자가 함께 서명하는 투명성 로그로 발전시키겠다고 했는데, 지금은 구글이 공개하는 원장 단계입니다.
앤트로픽의 발표는 공유 쪽의 경계를 다룹니다. Claude Tag(베타)는 슬랙 채널에 Claude를 넣어 팀과 함께 일하게 하는 기능이고, 슬랙 최고제품책임자 제이미 들랑게는 8월 앤트로픽 인터뷰에서 일을 둘러싼 대화가 곧 에이전트에게 필요한 맥락이라고 말했습니다. 앤트로픽의 Claude 개발자 계정(@ClaudeDevs)은 6월에 채널 속 Claude의 원칙을 이렇게 설명했습니다. DM에서는 Claude가 사용자의 커넥터로 사용자 이름을 걸고 일하고, 채널에서는 Claude가 자기 계정을 따로 갖는 에이전트 신원이 적용된다는 것입니다.
@ClaudeDevsX 게시물 · 원문 보기
그래서 지금까지 채널의 Claude는 관리자가 채널에 붙인 커넥터만 쓸 수 있었습니다. 앤트로픽은 대부분의 조직이 이 목록을 일부러 짧게 유지한다며, 접근 권한이 사람을 따라가길 원하기 때문이라고 설명했습니다. 9월 24일부터는 채널에서 내 요청을 처리할 때 Claude가 내 캘린더와 드라이브, CRM의 내 담당 계정, 스테이징 배포 같은 개인 커넥터를 쓸 수 있습니다.
@noahzwebenX 게시물 · 원문 보기
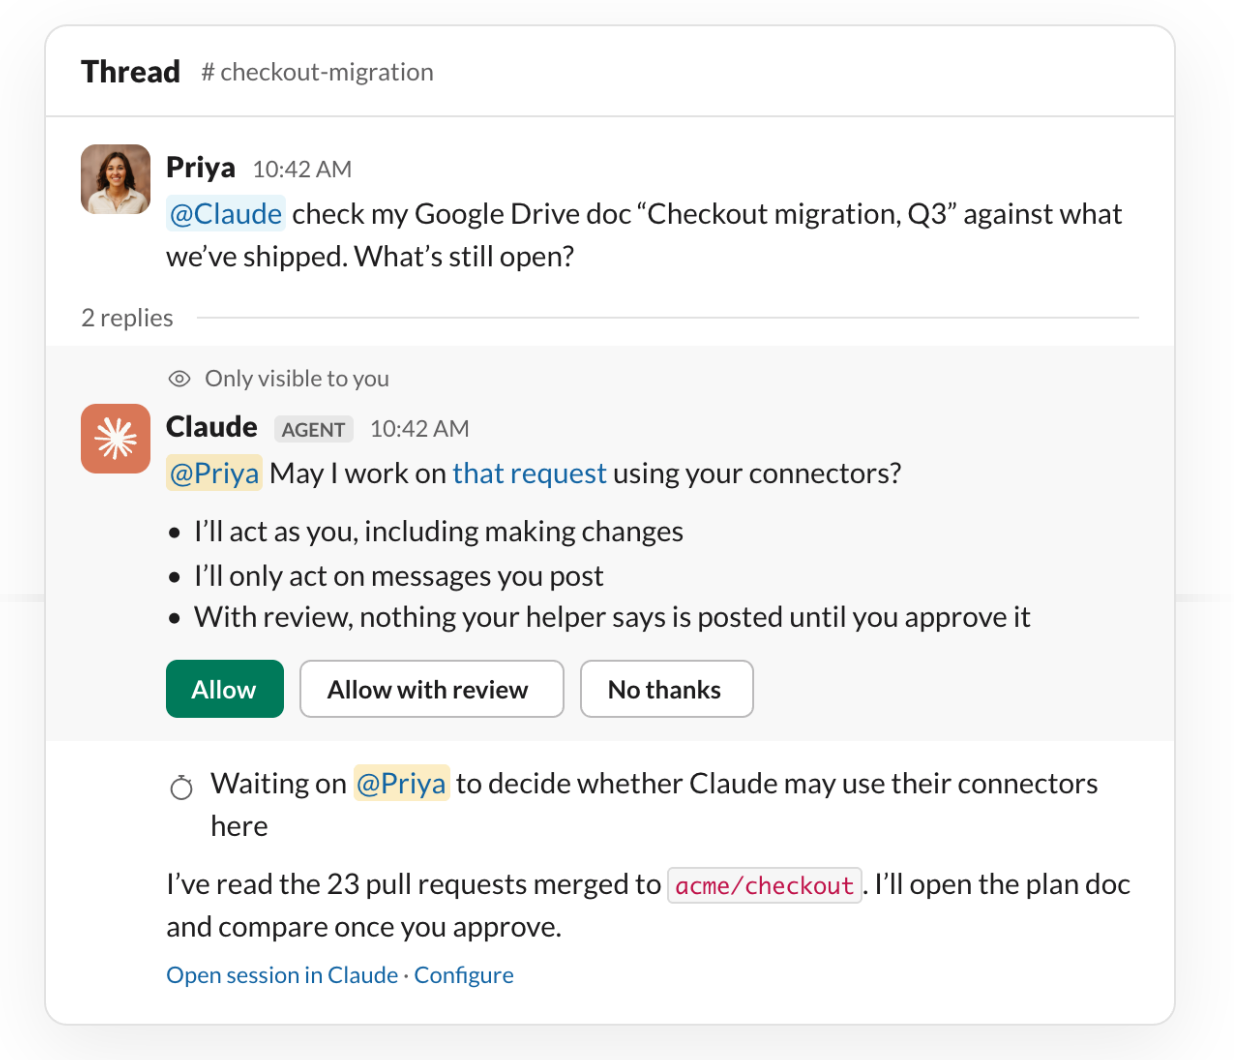
앤트로픽이 든 예시는 GitHub가 연결된 #checkout-migration 채널의 Priya입니다. Priya가 자기 구글 드라이브의 3분기 결제 이전 계획 문서와 실제로 배포된 작업을 비교해 달라고 하자, Claude는 채널의 GitHub 커넥터로 병합된 풀 리퀘스트 23개를 읽은 뒤 Priya에게만 보이는 메시지로 개인 커넥터 사용 허락을 구합니다. 그 메시지에는 "변경을 포함해 당신으로서 행동합니다"라는 안내가 들어 있습니다.
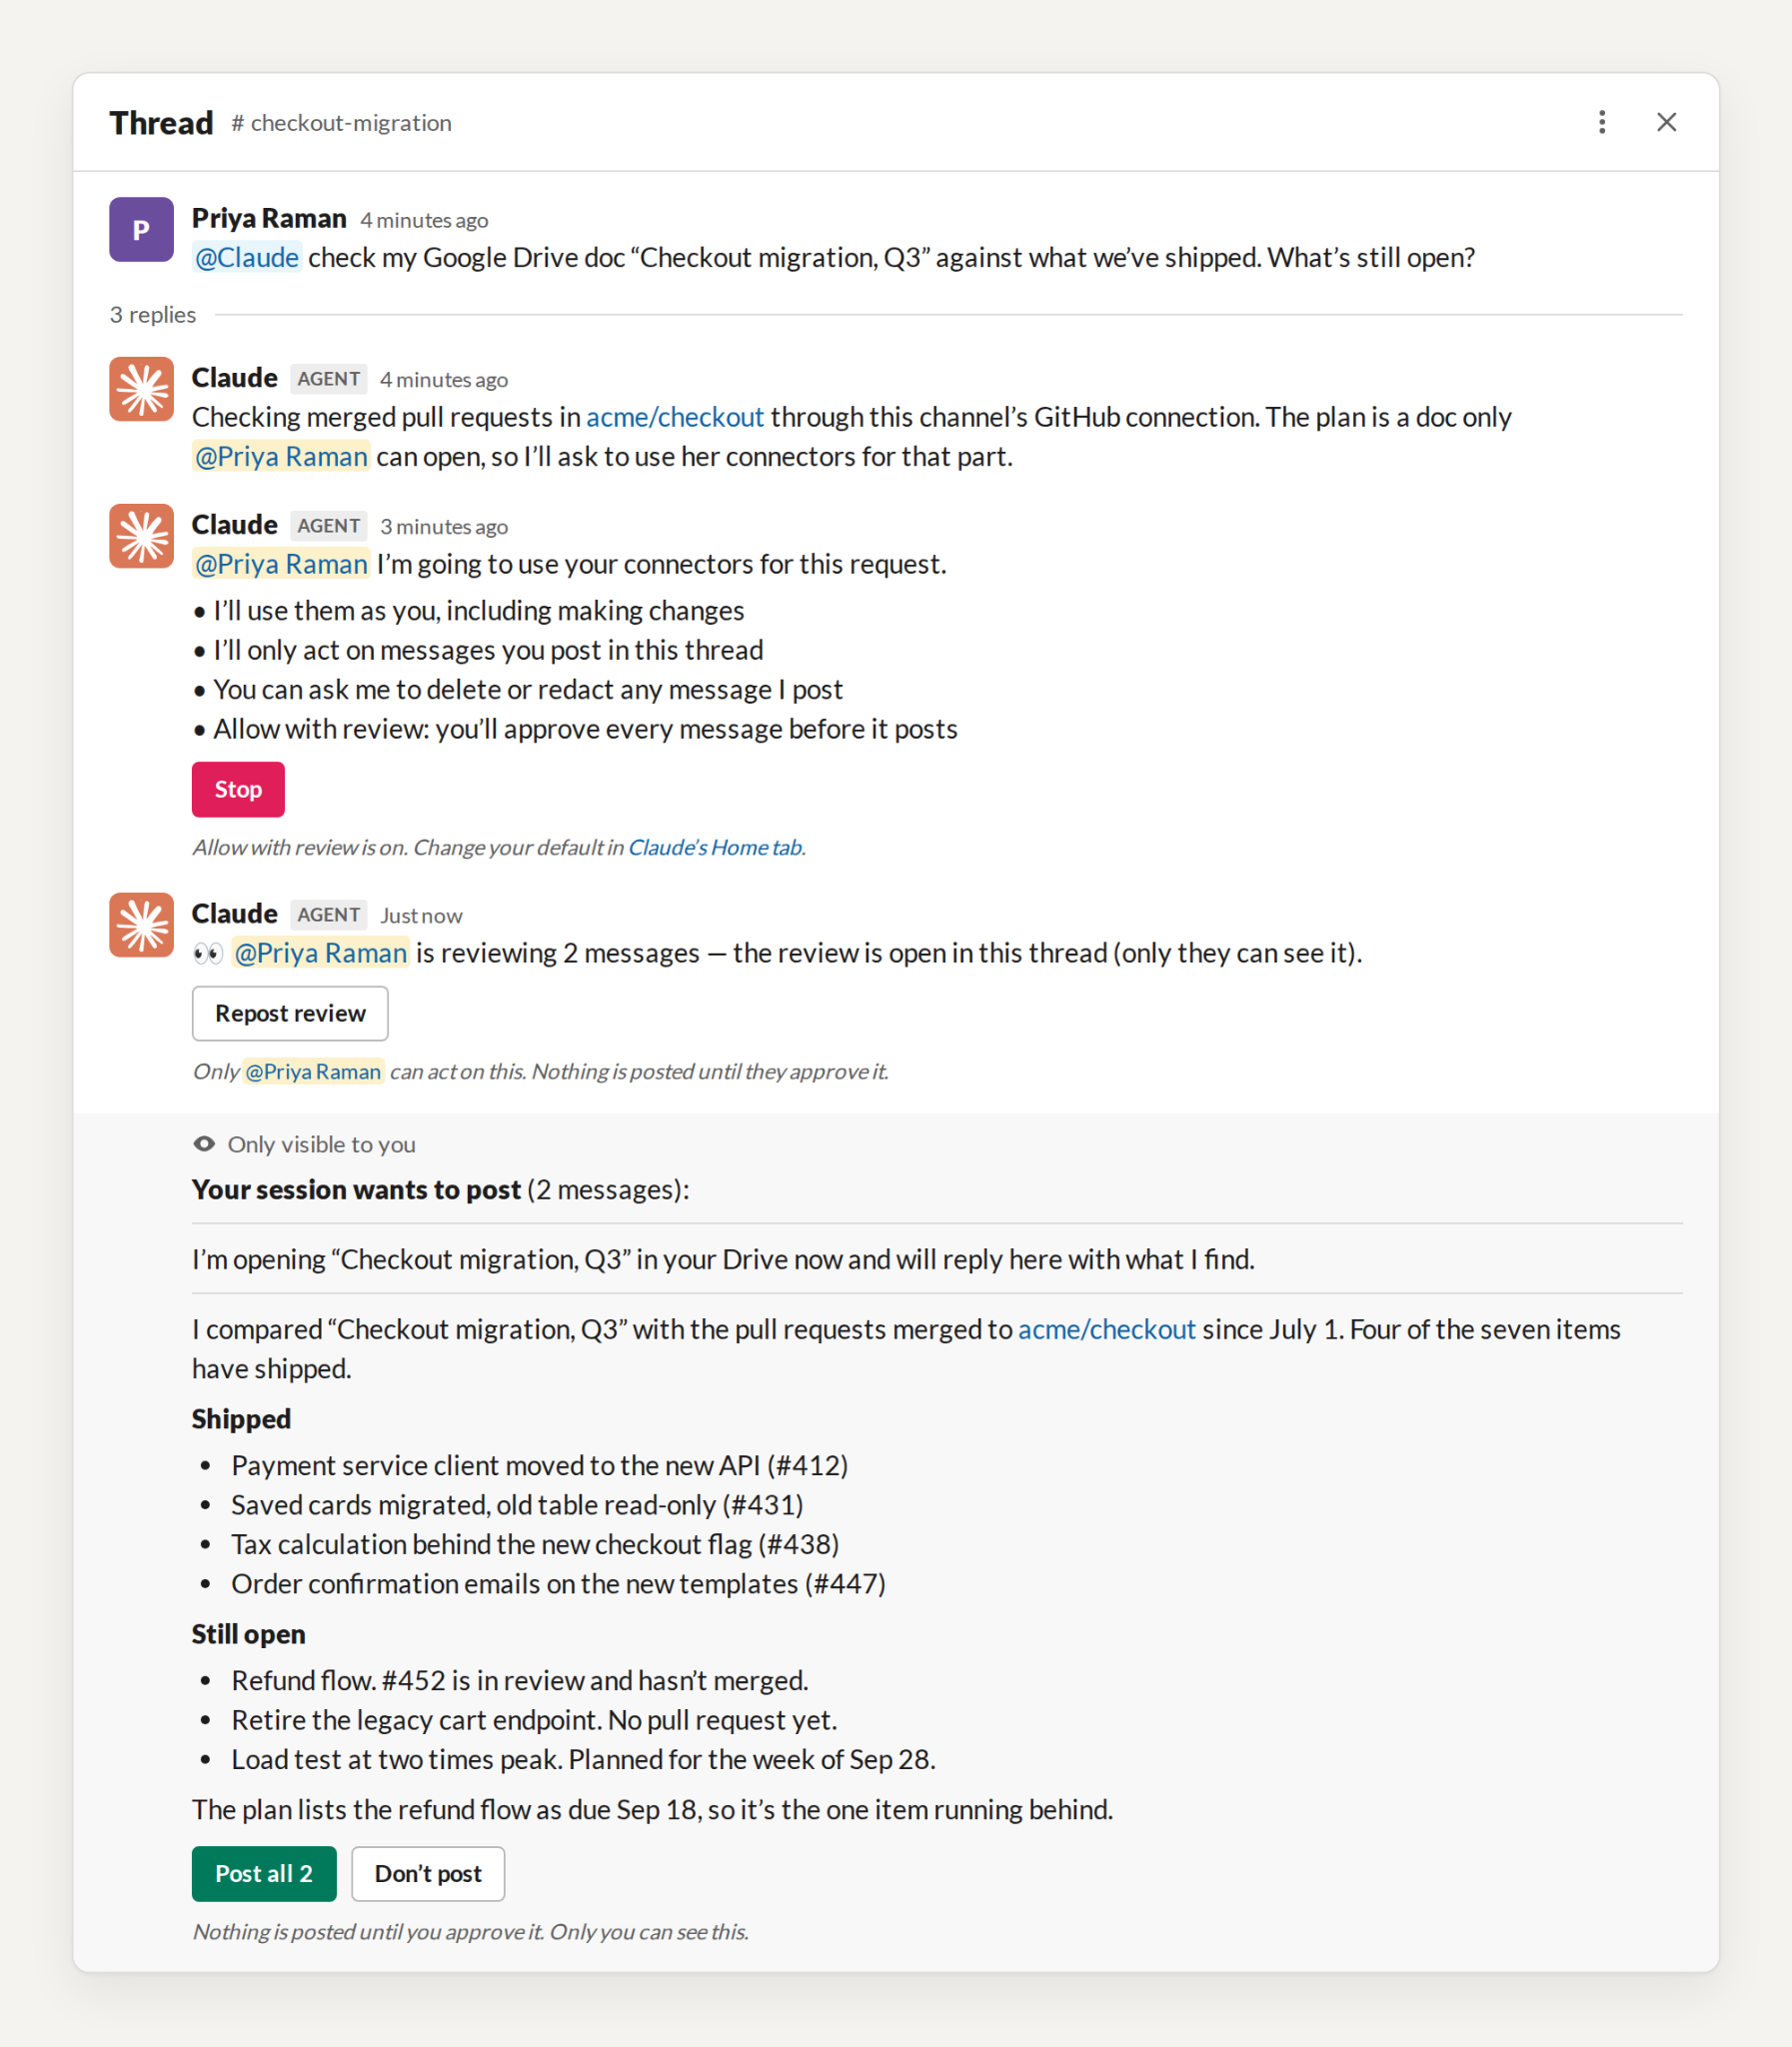
허락한 뒤 Claude는 Priya의 드라이브 커넥터로 문서를 읽어, 일곱 항목 가운데 네 개가 배포됐고 환불 흐름이 예정일보다 늦었다는 비교를 만듭니다. 검토 모드를 켜 두면 이 답이 채널에 올라가기 전에 Priya가 먼저 보고 게시하거나 버릴 수 있고, 자동 모드에서는 Claude가 민감한 내용이 있다고 판단할 때만 검토를 요청합니다. Enterprise 요금제에서는 관리자가 모든 사람에게 검토를 강제할 수 있게 됩니다.
| 구분 | 채널 공용 커넥터 | 개인 커넥터 |
|---|---|---|
| 붙이는 사람 | 관리자 | 요청한 사람(처음 쓸 때 허락) |
| 기록되는 계정 | 채널의 서비스 계정 | 각 도구에 요청자 본인 계정으로 기록 |
| 예약 작업·자동 실행 | 가능 | 불가 |
| 결과 공개 범위 | 채널 구성원 전원 | 채널 구성원 전원(검토 모드면 게시 전 요청자 확인) |
두 구조를 한 줄에 놓으면 보호가 끝나는 지점이 보입니다. 구글의 메모리는 검증된 보안 영역 밖에서 평문으로 존재하지 않게 설계됐습니다. Claude Tag에서는 Priya만 열 수 있는 문서라도 그 문서를 요약한 답이 채널에 올라가는 순간 채널 구성원 모두가 봅니다. 앤트로픽은 그 전에 거는 장치로 검토 모드와 관리자의 검토 강제를 두었고, 발표문에 이 조건을 따로 적었습니다.
Claude가 올리는 내용은 채널의 모든 사람이 볼 수 있습니다.— 앤트로픽, Claude Tag 개인 커넥터 발표문
기록을 남기는 방식도 짝을 이룹니다. 구글은 지원 기기의 네트워크 로그로 사용자가 Private AI Compute로 나가는 요청을 직접 볼 수 있게 했습니다. 앤트로픽은 개인 커넥터로 한 일을 각 도구의 로그에 요청자 본인 계정으로 남기고, 채널 자체의 작업은 보안팀이 이미 추적하는 서비스 계정에 남깁니다.
앤트로픽은 개인 커넥터만 쓰는 채널이 가격 자료처럼 채널 전체에 열지 않은 민감한 자료를 끌어와 입찰 제안서(RFP) 답변을 함께 쓰는 일, 곧 사람이 가까이 지켜보는 작업에 맞다고 했습니다. 개인 커넥터는 무인으로 돌지 않아, 예약된 루틴이나 Claude가 스스로 시작하는 일에는 관리자가 붙인 채널 커넥터만 쓰입니다. 업무 시간 뒤에도 돌아가야 하는 장애 대응 채널이라면 런북과 모니터링, 배포 기록을 공용 커넥터로 붙이라는 것이 앤트로픽의 예시입니다.
구글의 메모리는 설계 공개 단계라 한국에서 당장 쓸 제품이 없고, 출시 제품과 지역도 발표되지 않았습니다. Claude Tag의 개인 커넥터는 9월 24일부터 Team 요금제에 배포되기 시작했고, 출시를 알린 노아 즈웨벤의 X 글에는 Enterprise가 다음 주로 적혀 있습니다. Team 요금제에서 Claude Tag를 쓰는 팀이라면 따로 설치할 것 없이, 개인 커넥터가 필요한 요청을 처음 할 때 허락 창을 보게 됩니다.
메타의 안경용 비공개 처리와 Muse Confidential VM은 모두 연내로 예고돼 있습니다. 구글이 메모리를 넣을 첫 제품을 밝히거나 메타의 두 기능이 나오면 다시 전하겠습니다.
읽어 주셔서 고맙습니다.
초이 드림


